Česká GRC platforma
Všechny povinnosti.
Jedna platforma.
ACRESIA Tools propojí ISO 27001, GDPR, nový zákon o kybernetické bezpečnosti č. 266/2025 Sb., whistleblowing a dalších 20 agend do jedné datové základny — s dashboardy, hlídáním termínů a exporty pro audit na jedno kliknutí.
Bez instalace a bez závazků — demo běží v prohlížeči.
25+propojených modulů
On-premisedata zůstávají u vás
Multi-tenantvíce organizací v jedné instanci
CZ · EN · SKtři jazyky rozhraní
Proč ACRESIA Tools
Konec excelů, šanonů a skládání puzzle při auditu
Regulací přibývá rychleji, než je stíháte číst — zákon č. 266/2025 Sb., GDPR, ochrana oznamovatelů, AML, ESG, BOZP. Každá agenda má vlastní excel a vlastního správce, odpovědnost ale nese vedení osobně. ACRESIA Tools převádí všechny agendy do jedné platformy: aktivum, riziko, opatření, incident i dodavatel jsou propojené záznamy, ne řádky v různých souborech.
Přehled na jednom místě
Dashboardy s KPI, termíny a semafory pro každou agendu i pro vedení — stav shody vidíte dřív, než se zeptá auditor.
Doložitelnost pro audit
Verzované registry, auditní stopa a exporty do PDF, Wordu i Excelu na jedno kliknutí — při kontrole se exportuje, ne dohledává.
Termíny hlídá systém
E-mailové notifikace lhůt, revizí, školení a incidentů. Nic nestojí na kalendáři jednotlivce.
Klíčové funkce
Od analýzy rizik po hlášení regulátorovi
01
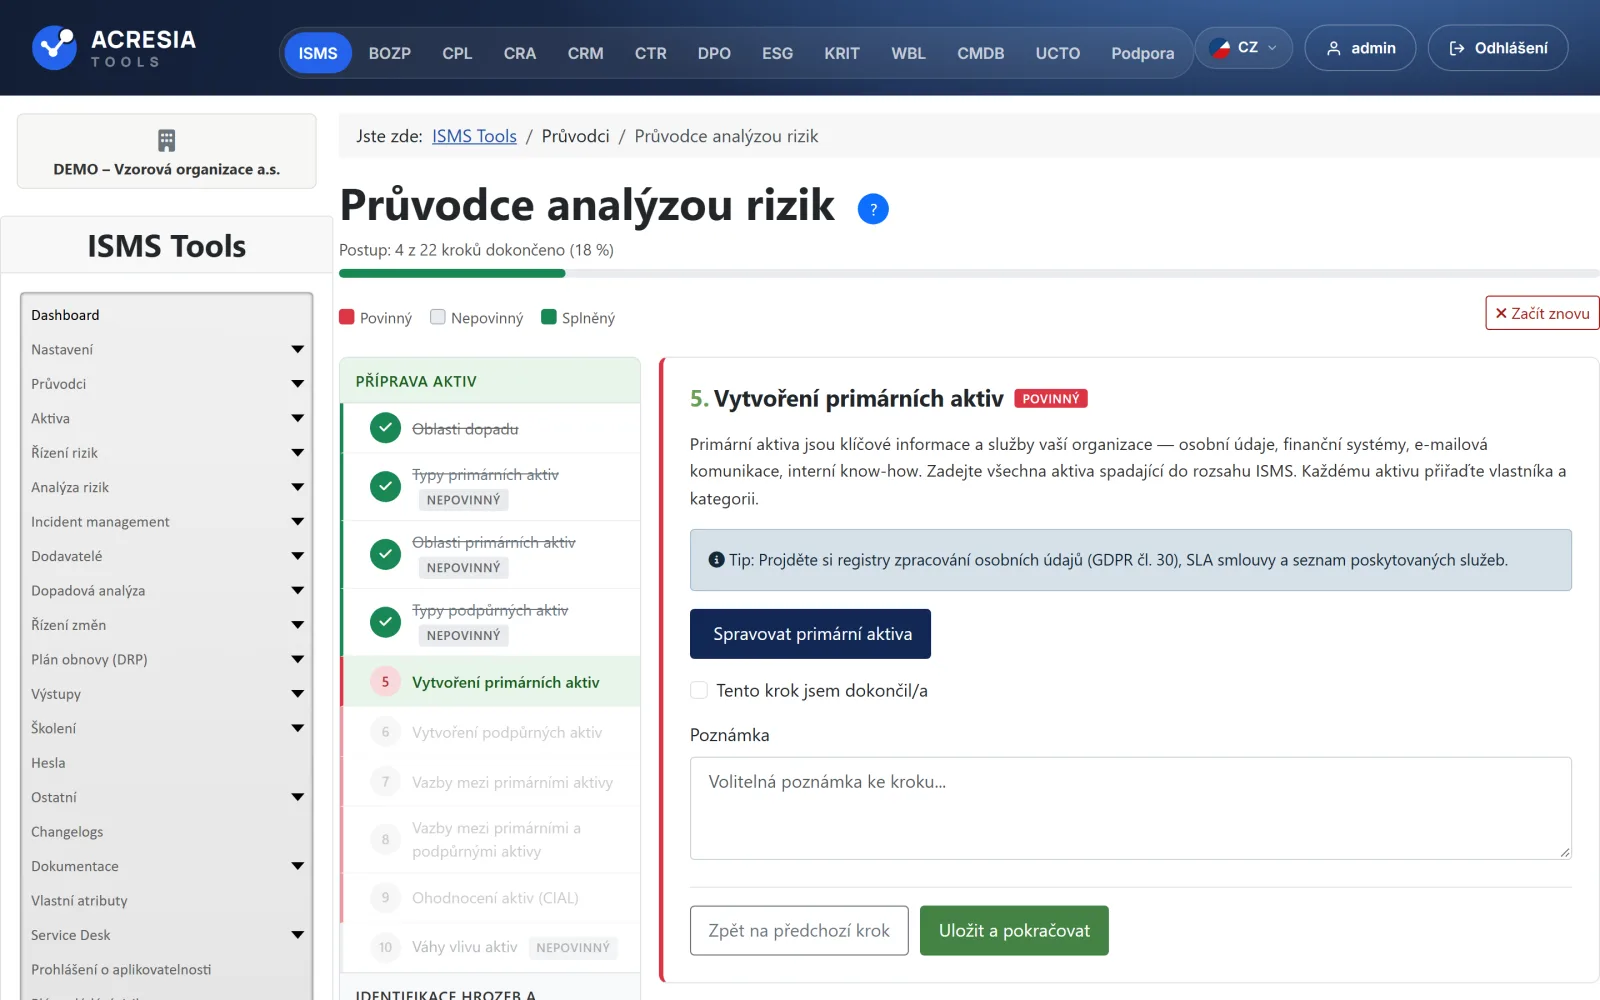
Analýza rizik s průvodcem
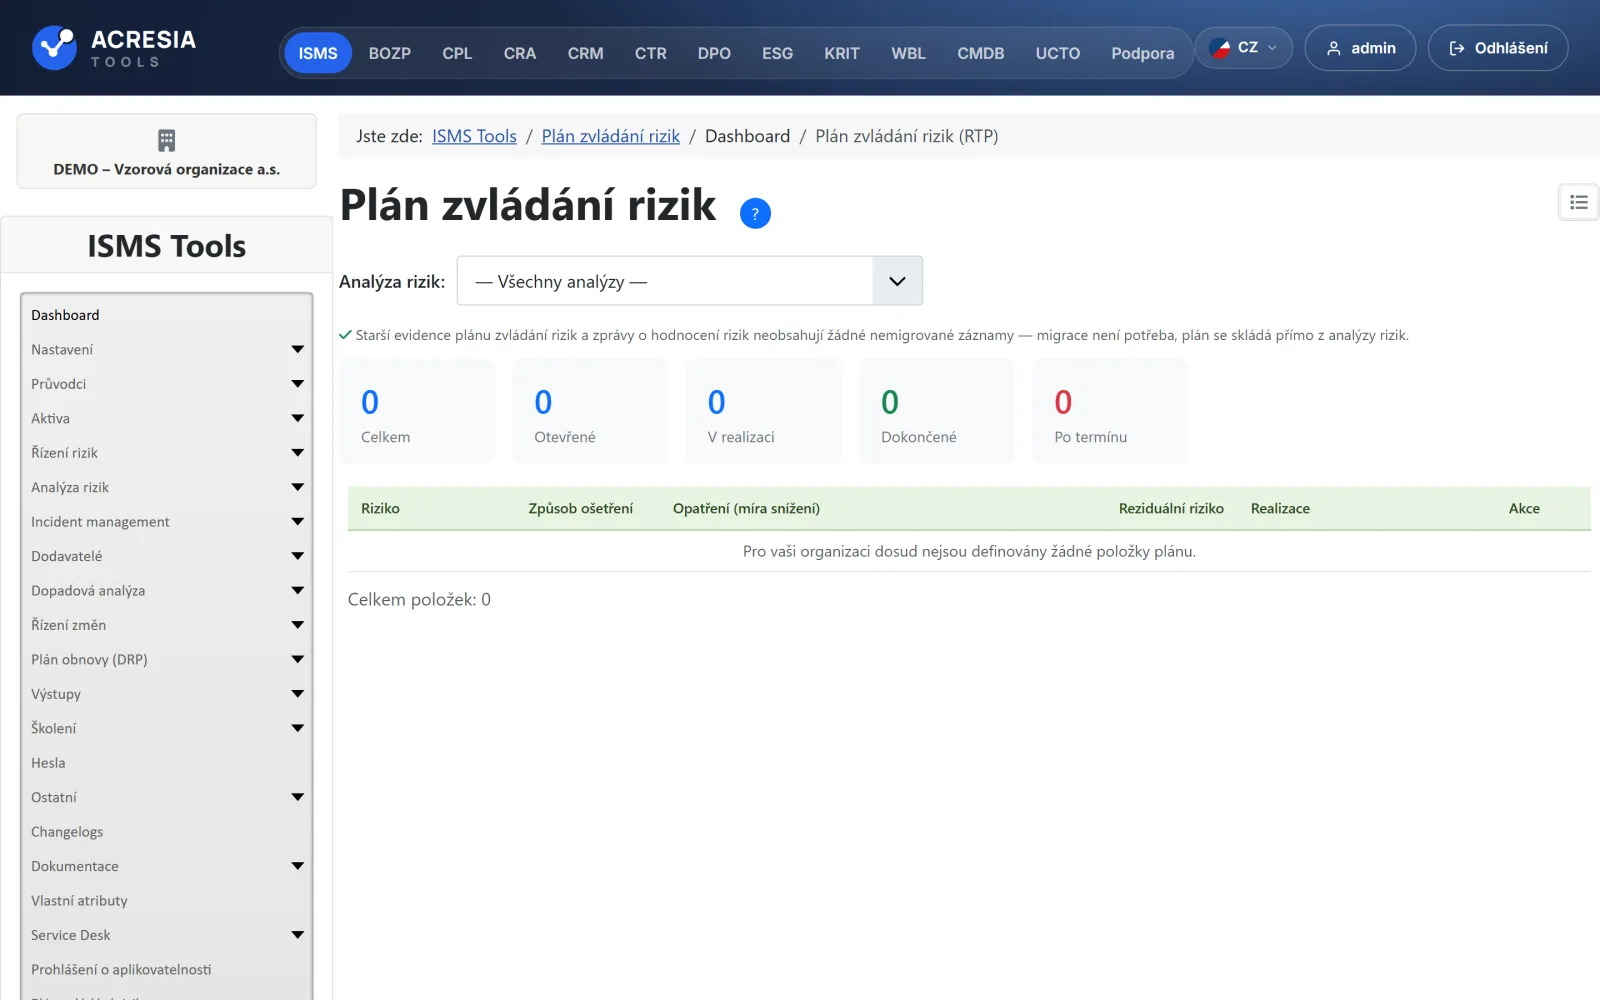
Průvodce vás provede analýzou rizik krok za krokem — od aktiv přes hrozby a zranitelnosti až po vyhodnocení. Výsledkem je živá matice rizik a plán zvládání s odpovědnostmi a termíny, ne excel, který po odevzdání zestárne.
Vyzkoušet v demu →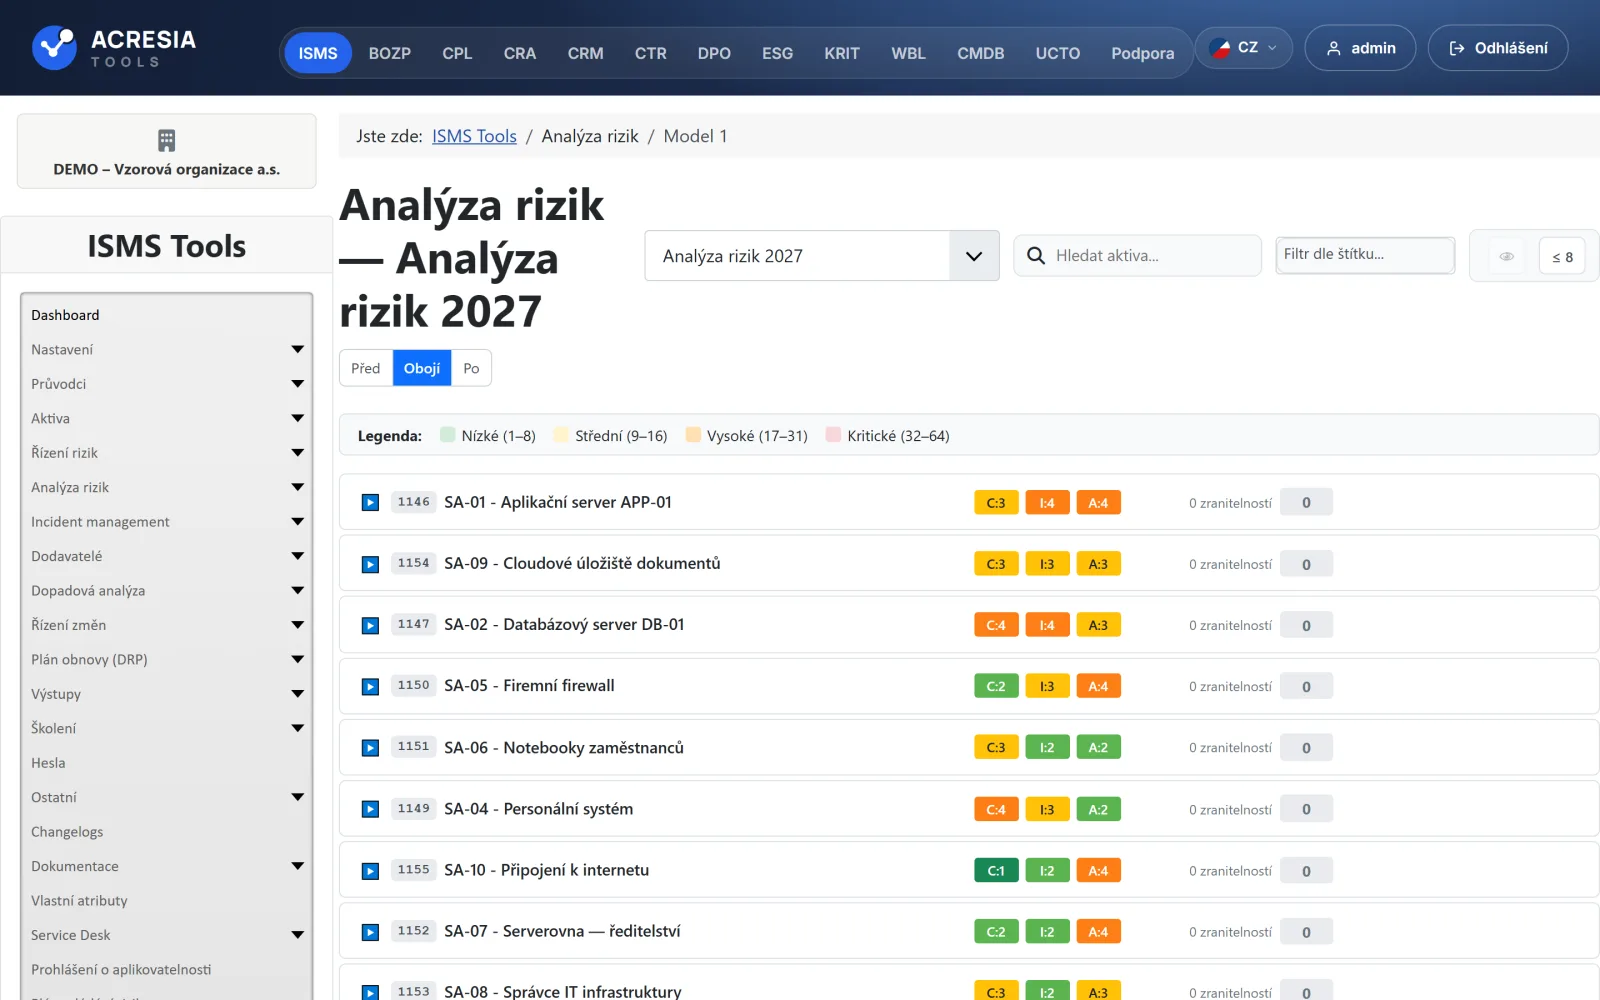
02
Prohlášení o aplikovatelnosti ze živých dat
Nejpracnější dokument certifikace ISO 27001 vzniká průběžně z vašich opatření. Každá verze SoA se archivuje a auditor dostane export jedním kliknutím — včetně zdůvodnění vyloučených opatření.
Vyzkoušet v demu →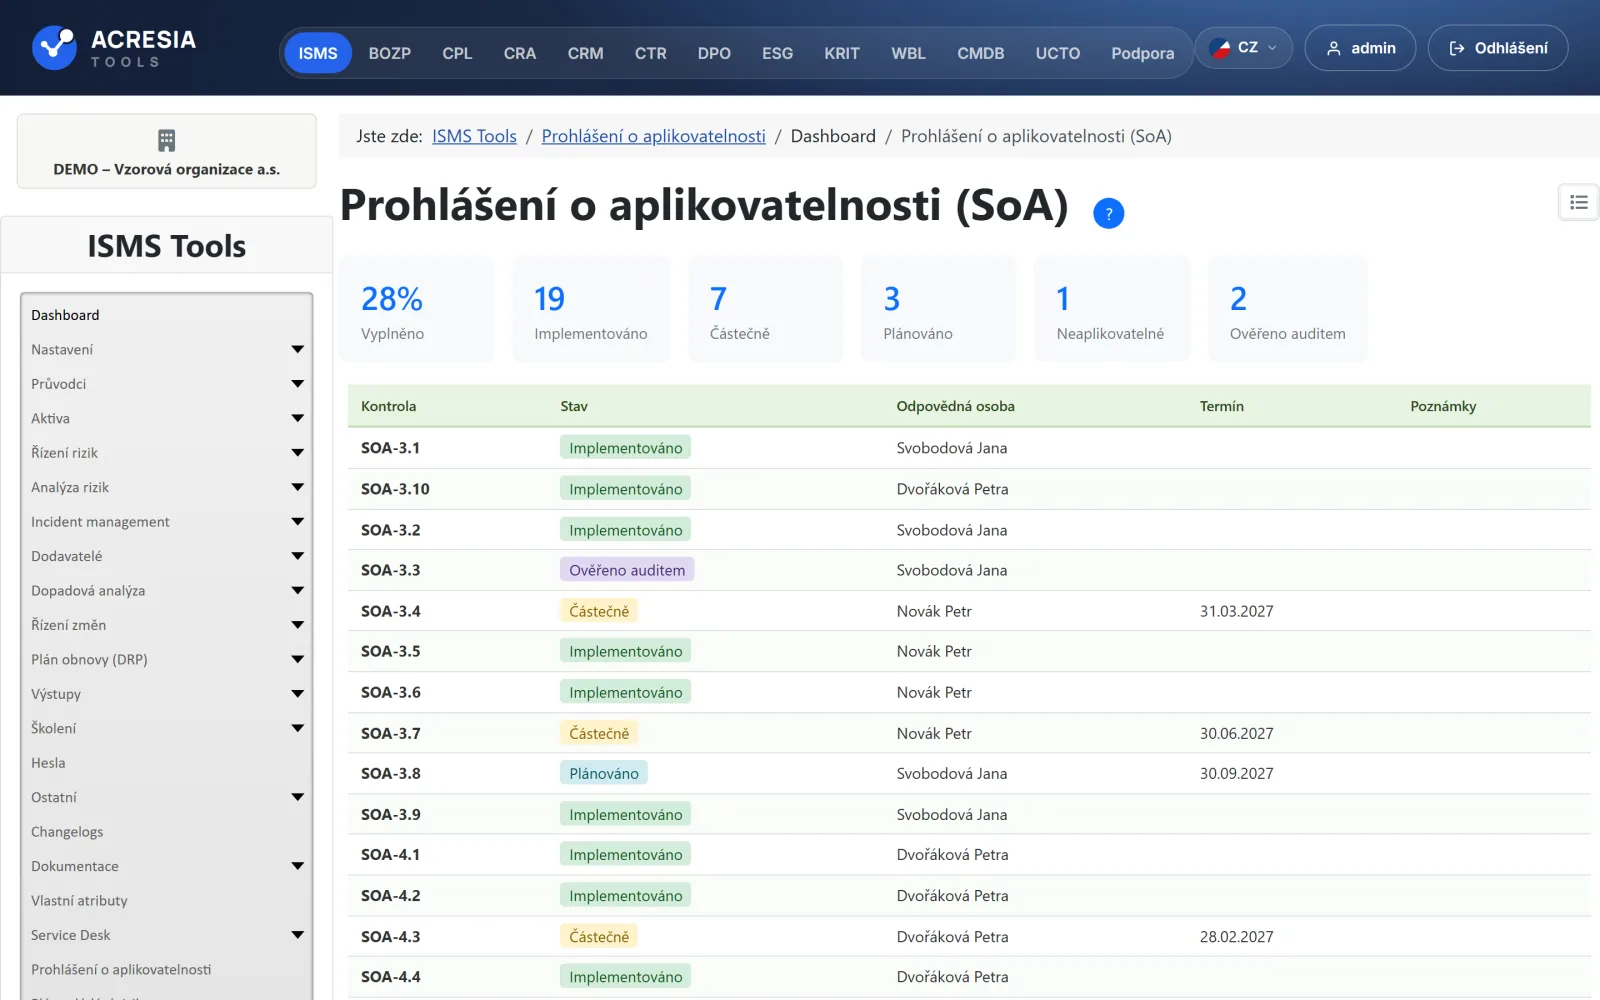
03
Celá agenda pověřence (GDPR)
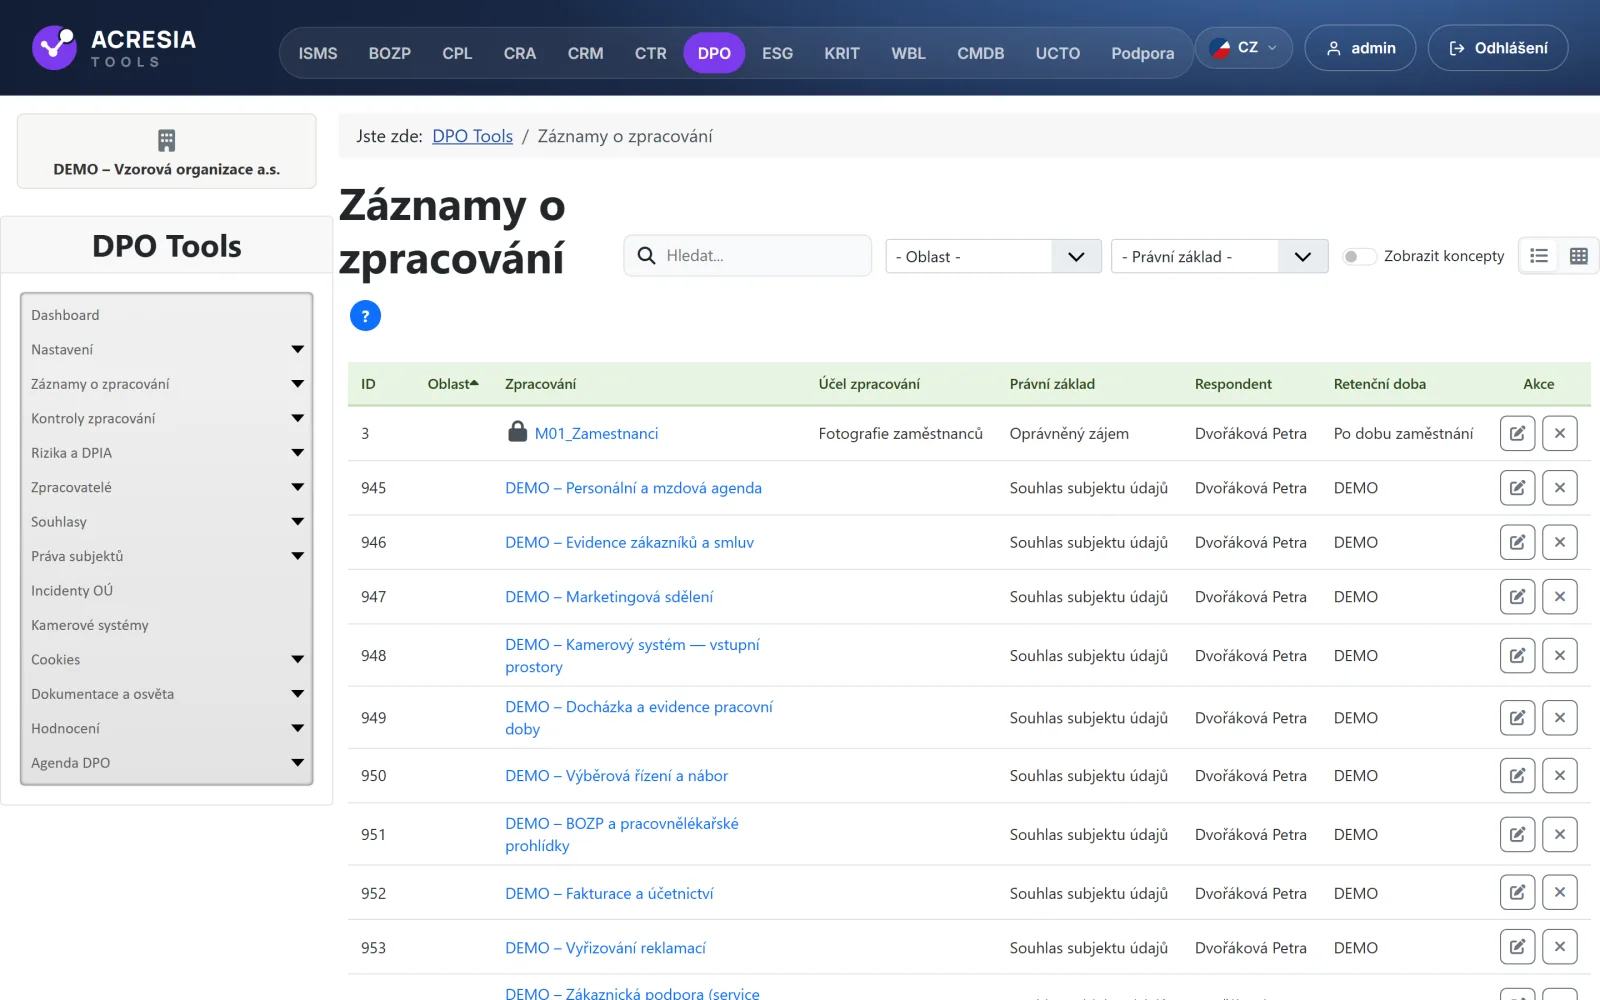
Verzované záznamy o zpracování dle čl. 30, testy oprávněného zájmu, DPIA, práva subjektů se lhůtami i hlídání 72h lhůty při porušení. Výroční zpráva DPO i export pro dozorový úřad na jedno kliknutí.
Vyzkoušet v demu →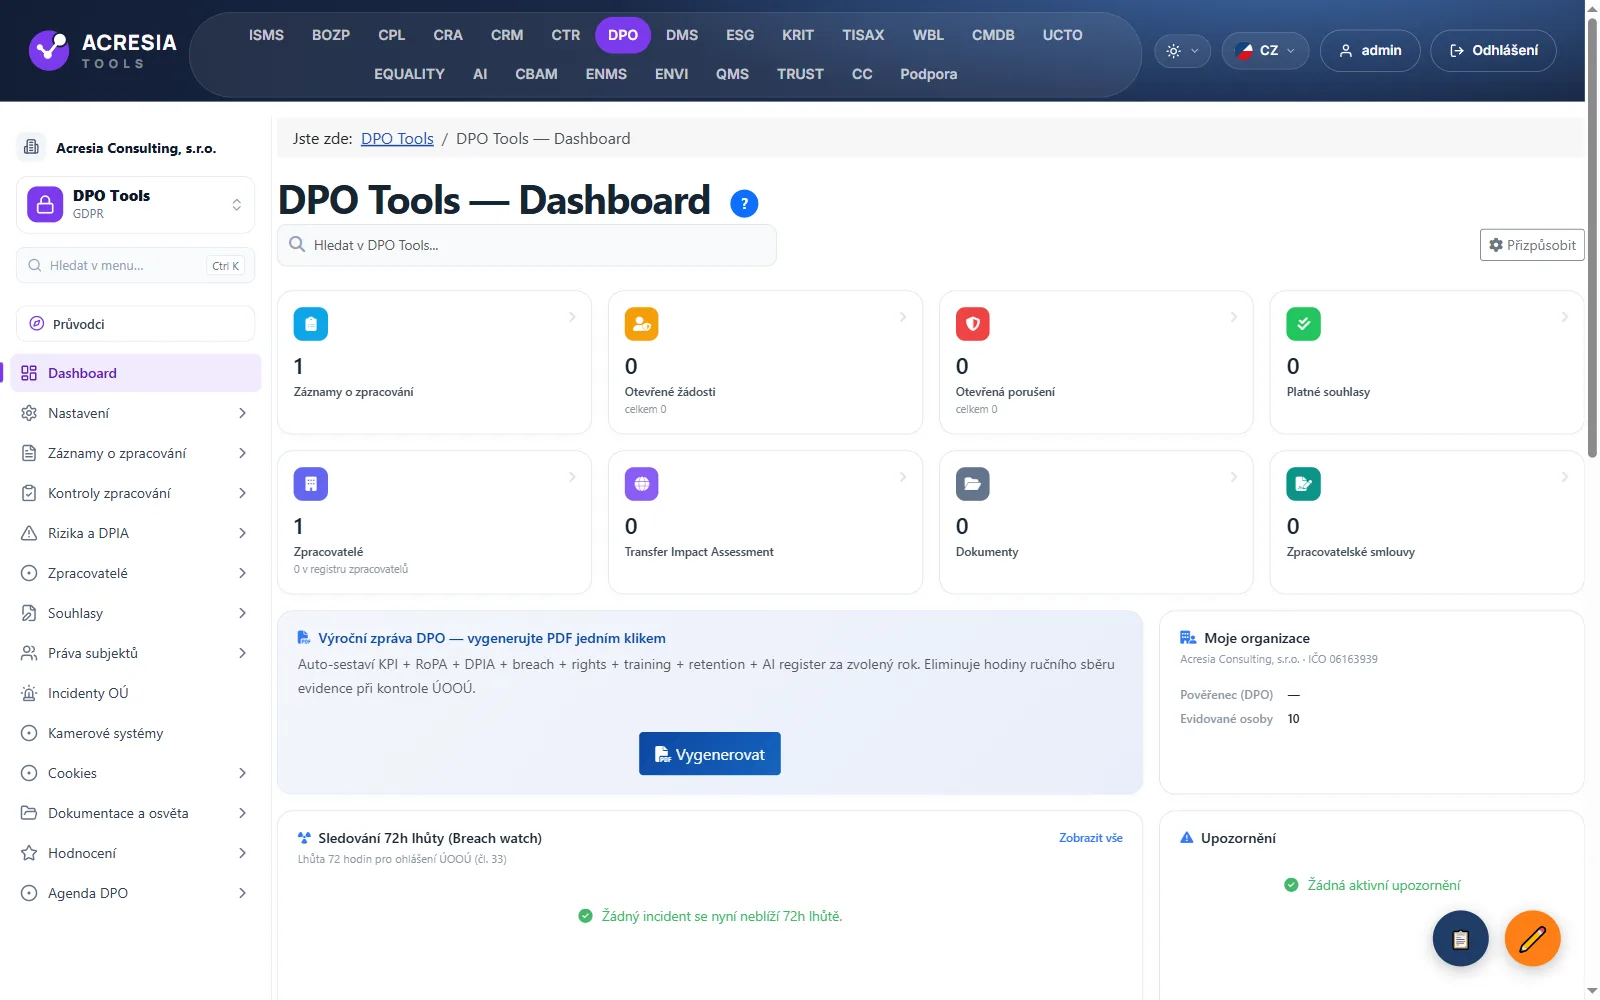
04
Připraveni na zákon č. 266/2025 Sb.
KRIT Tools odpoví na otázku „týká se nás nový zákon o kybernetické bezpečnosti?" a provede vás plněním povinností: sledování shody, výroční zprávy, hlášení a zákonné lhůty s automatickými připomínkami.
Vyzkoušet v demu →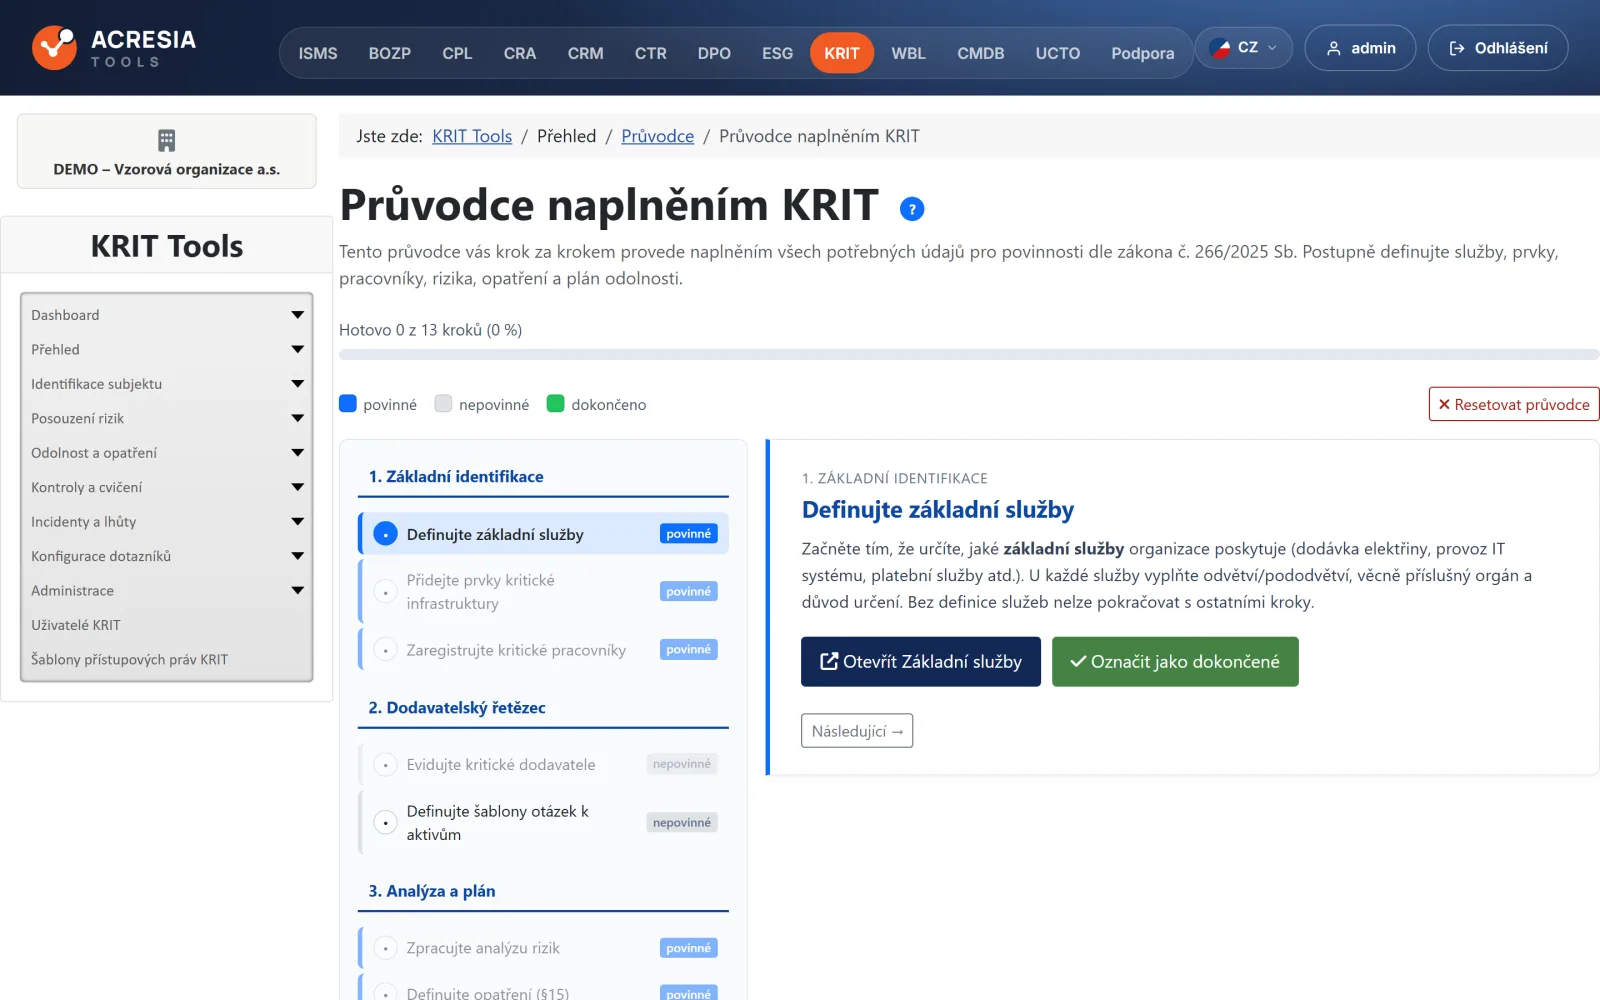
05
Whistleblowing s garancí anonymity
Vnitřní oznamovací systém dle zákona č. 171/2023 Sb. za jedno odpoledne: anonymní podání, obousměrná komunikace s oznamovatelem, hlídání sedmidenní lhůty. Obsah oznámení je šifrovaný — nepřečte ho ani správce serveru.
Vyzkoušet v demu →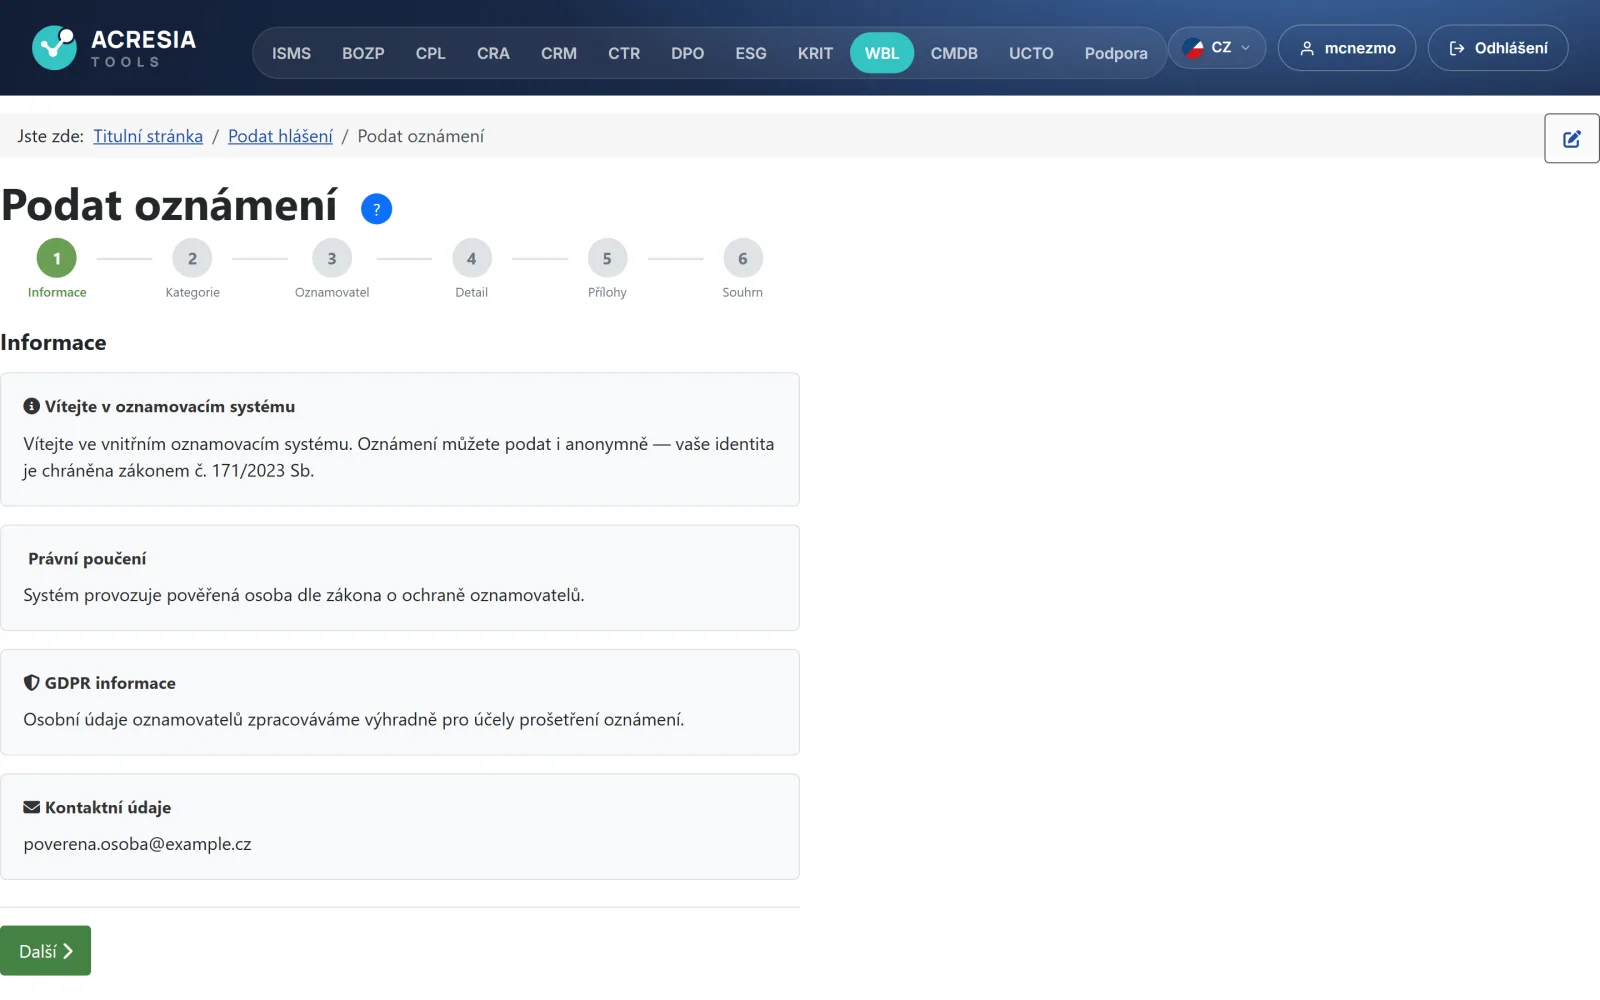
06
Incidenty od hlášení po poučení
Registr incidentů propojený s aktivy a riziky: hlášení, řešení, notifikace odpovědným a export pro regulátora. Z každého incidentu zůstane doložitelná stopa a podnět ke zlepšení.
Vyzkoušet v demu →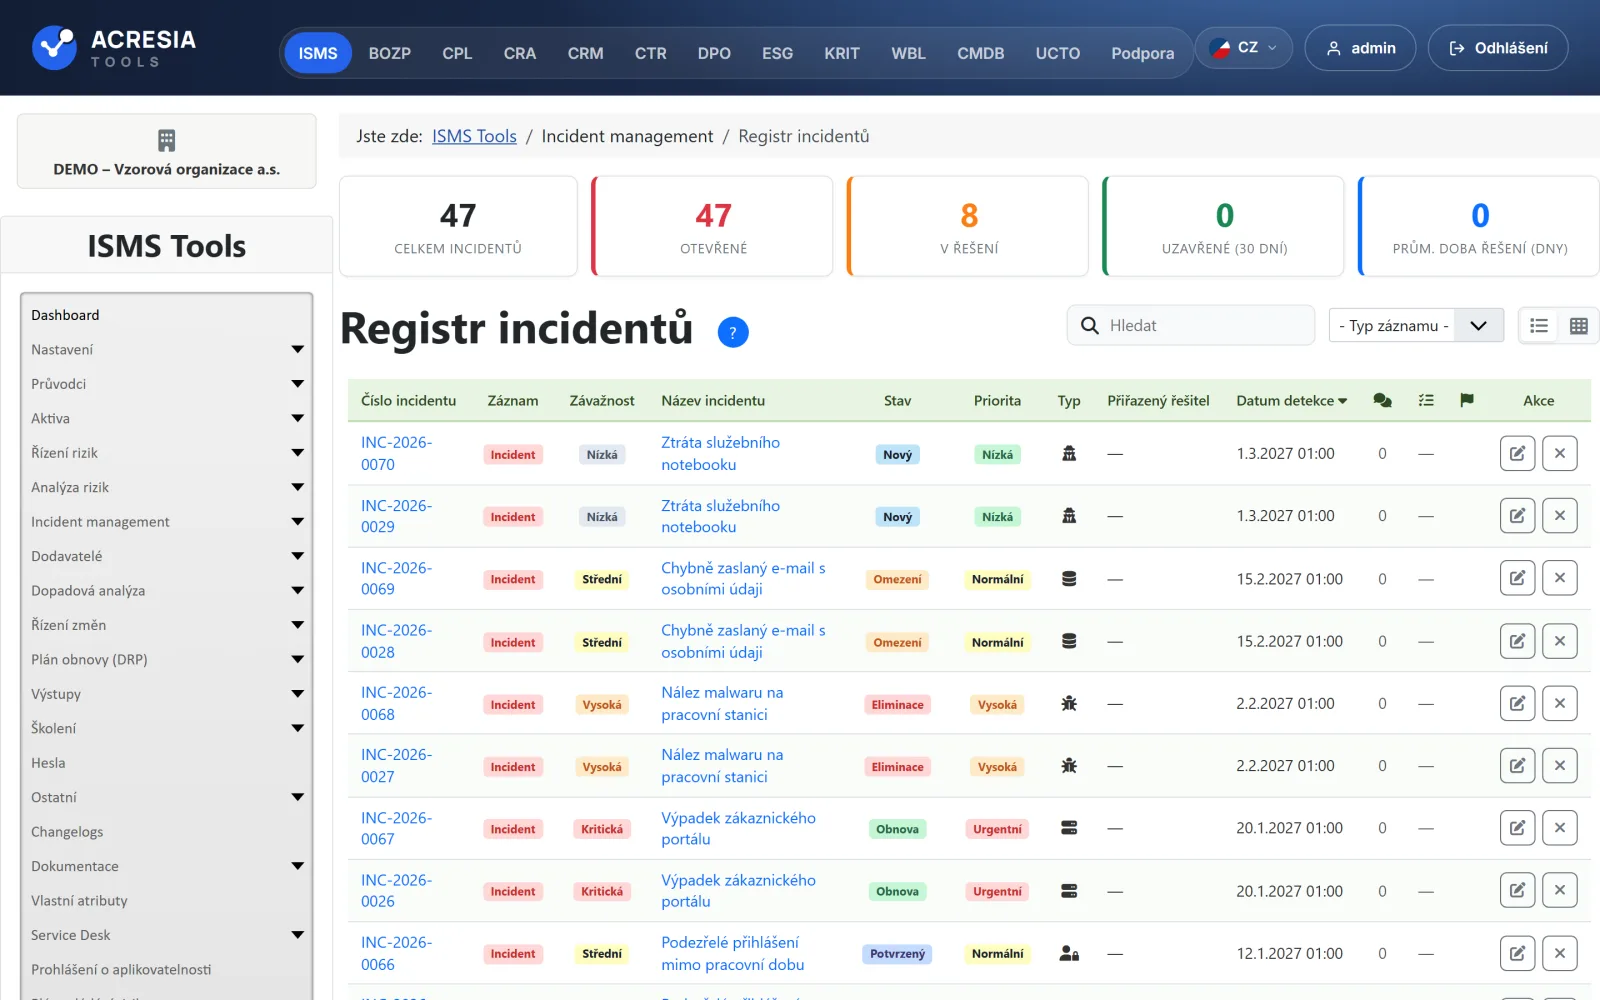
Moderní rozhraní
Aplikace, se kterou lidé pracují rádi
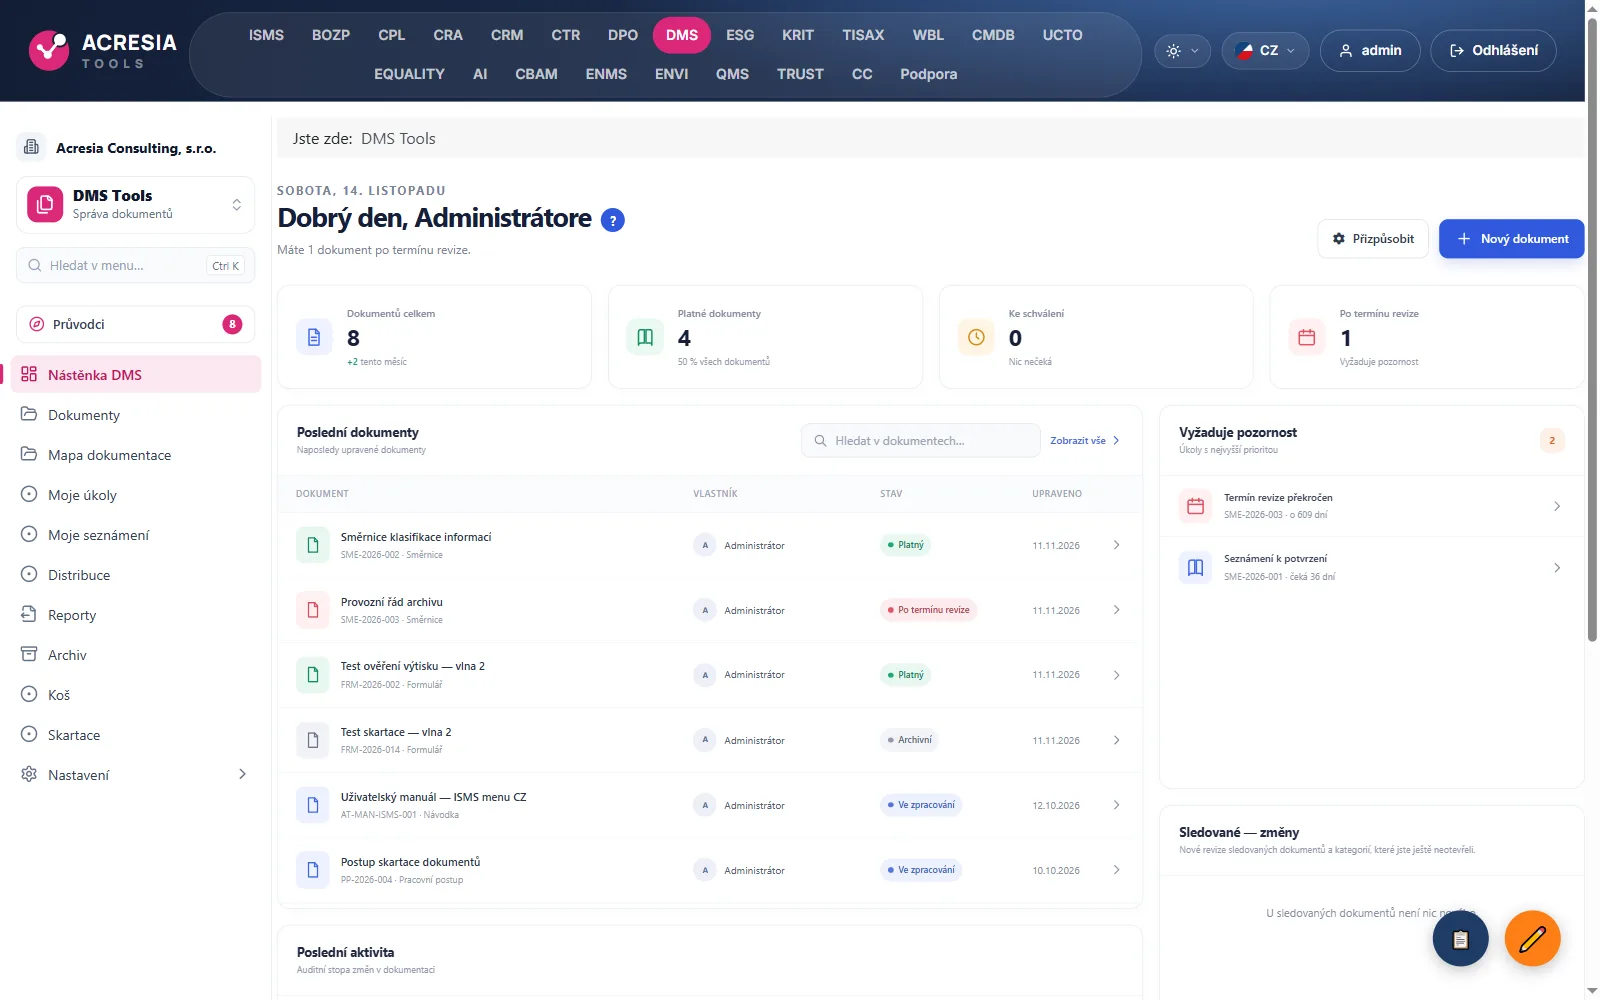
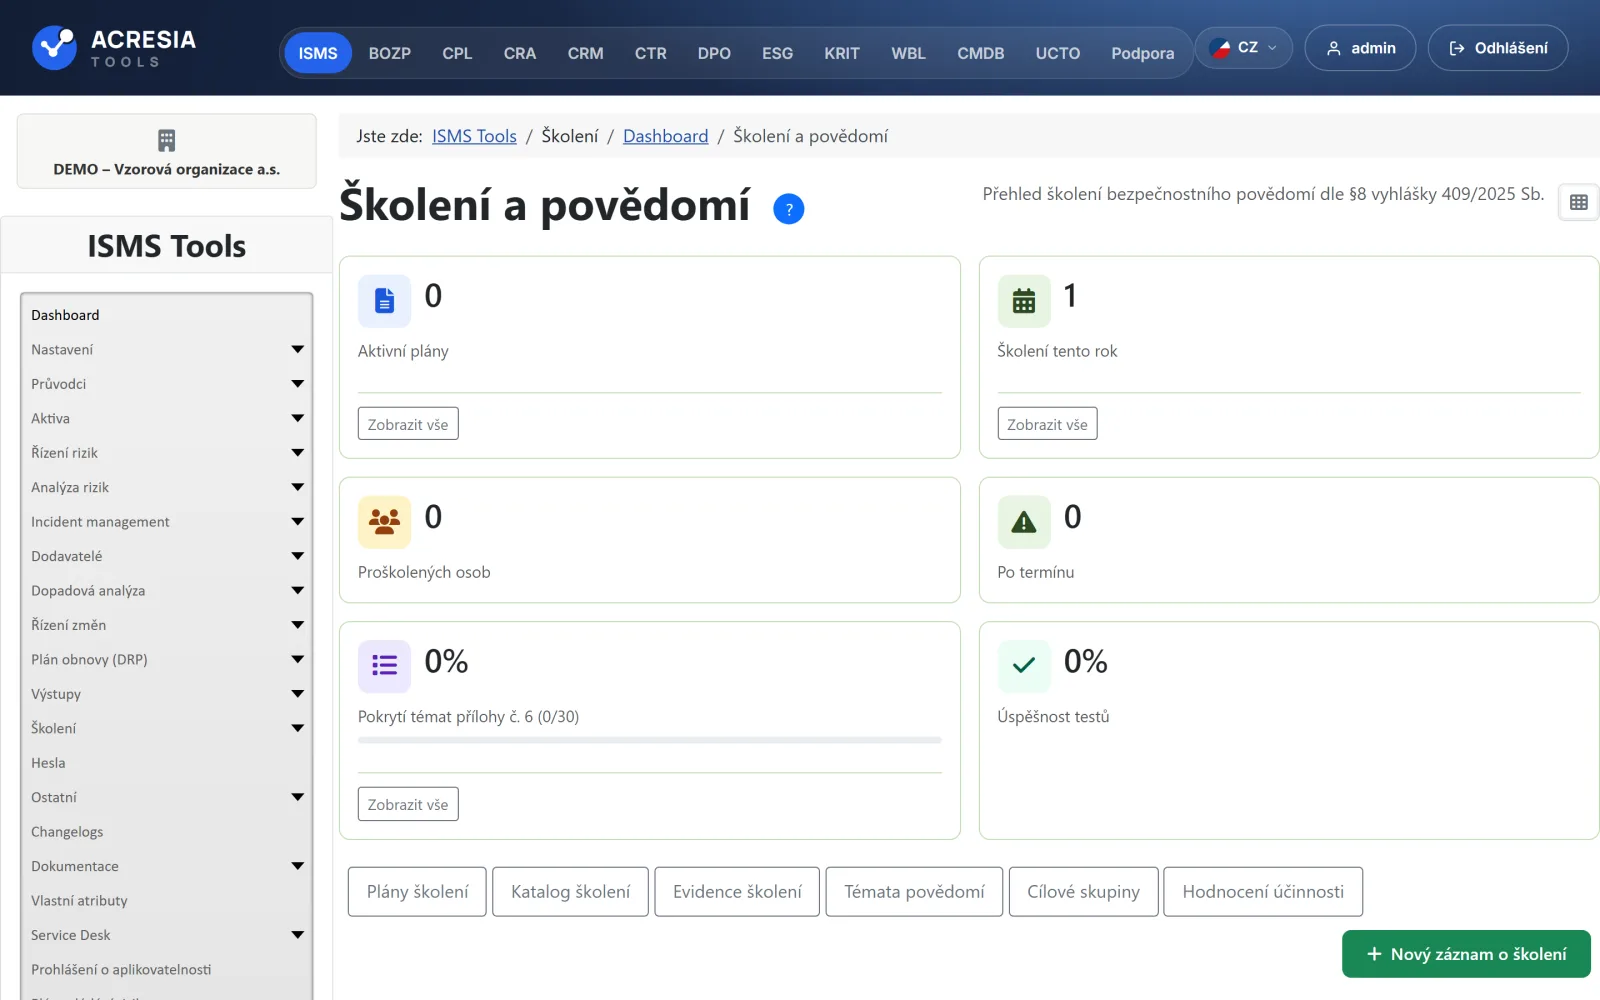
Přehledné nástěnky, interaktivní průvodci, fulltextové hledání napříč agendami — a tmavý režim pro dlouhé dny. Vše česky, anglicky i slovensky, na počítači i v mobilní aplikaci.
✓ Tmavý režim
✓ Interaktivní průvodci
✓ Přizpůsobitelné nástěnky
✓ Mobilní aplikace Android / iOS
✓ Hledání napříč moduly
Jedna datová základna
Přes 20 agend, které spolu mluví
Aktivum z CMDB je totéž aktivum v analýze rizik. Incident se váže na riziko, dodavatel na smlouvu, školení na zaměstnance. Když se něco změní, změna se propíše všude — a vy platíte jen moduly, které skutečně používáte.
ISMSBezpečnost informacíISO 27001: aktiva, rizika, opatření, SoA, audity, penetrační testy
DPOGDPR a ochrana údajůzáznamy čl. 30, DPIA, práva subjektů, souhlasy, kamery
KRITKybernetický zákonzákon č. 266/2025 Sb. a CER: povinnosti, hlášení, lhůty
WBLWhistleblowingoznamovací systém dle z. č. 171/2023 Sb., šifrovaná podání
BOZPBezpečnost práceúrazy, školení, OOPP, chemické látky, revize zařízení
DMSŘízená dokumentacesměrnice s revizemi, schvalování, seznámení, skartace
BIAKontinuita a obnovadopadové analýzy, RTO/RPO, DRP plány, BCP testy
SUPDodavateléklasifikace rizik, dotazníky, hodnocení, dodavatelský portál
AMLPraní špinavých penězdue diligence, skuteční majitelé, hodnocení rizik
QMSKvalitaISO 9001:2026 — procesy, cíle, neshody, přezkoumání
ENVIŽivotní prostředíISO 14001, aspekty a dopady, havarijní připravenost
ESGESG a uhlíková stopaScope 1/2/3, sběr dat ze skupiny, ESRS reporty, CBAM
LEGSledování legislativypředpisy EU/ČR s AI analýzou dopadu na organizaci
CMDBIT provozkonfigurační databáze, QR inventury, Service Desk se SLA
CRAShoda produktůCyber Resilience Act, SBOM, sledování zranitelností
CRMObchod a provozCRM s nabídkami, klientský portál, účetnictví vč. mezd
Pro koho
Každá role vidí to, za co odpovídá
CISO / manažer KBživé ISMS místo šanonů; důkazy pro audit kdykoli
Pověřenec (DPO)celá agenda GDPR vč. lhůt a výroční zprávy
IT ředitelCMDB, incidenty a service desk propojené s bezpečností
Jednatel / vedenísemafory povinností, za které osobně odpovídá
Poradenská firmamulti-tenant: všichni klienti v jedné instanci, data oddělená
Technologie a bezpečnost
Běží u vás. Data neopouštějí organizaci.
Nasazeníon-premise nebo vlastní VPS; PHP 8.3+, MySQL/MariaDB
PřihlášeníSSO (Microsoft Entra ID, Keycloak, Google), Windows doména, MFA vč. passkeys
Bezpečnostšifrování citlivého obsahu, auditní logy, kontrola uniklých hesel (HIBP)
IntegraceREST API, mobilní aplikace, e-mailové notifikace, bankovnictví, AI brána
ExportyPDF, Word, Excel s jednotnou firemní hlavičkou
Vývoj z praxetvoří český tým, který compliance denně vykonává pro klienty
Nezávazná poptávka
Vyberte si moduly, ozveme se do 24 hodin
Řekněte nám, které agendy řešíte. Připravíme vám ukázku na vašich scénářích a nabídku přesně pro vybranou kombinaci modulů.
- Předvedení na míru vašim agendám — online nebo u vás
- Platíte jen moduly, které používáte
- Nasazení na vašem serveru — bez cizího cloudu
- Metodická podpora od praktikujících konzultantů
Děkujeme za poptávku!
Ozveme se vám do 24 hodin v pracovních dnech.